【2026年10月21日発表】PHPレベルMAXの脆弱性発生。鹿児島で対応先をお探しの際は御一報ください
 tiura
2026年10月21日、PHPに「外部から遠隔操作される恐れがある」重大な脆弱性が2件見つかり、修正版が公開されました。
PHPは、WordPressをはじめ、世界の多くのサイトの裏側で動いているプログラムです。今回の脆弱性の発見は○○○年に一度くらいの非常に深刻な脆弱性となっています。ぜひ、自社サイトをチェックし急ぎ対応をおすすめいたします。
PHPの対応先を鹿児島でお探しの際は「 NANA STUDIO 」 にお気軽にご相談ください!
お問い合わせはこちら
何が起きたのか
PHP公式の発表によると、問題は次の2件です。
| CVE | どういう問題か | どういう攻撃が想定されるか | どういう対策が必要か |
|---|---|---|---|
| CVE-2026-109618 | PHPのメモリが足りなくなったとき、後始末をまちがえて、データが壊れる | 悪意ある人がわざとメモリを使い切らせ、サーバーを乗っ取る(ログイン不要) | PHPを修正版に更新する(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12) |
| CVE-2026-109619 | 前の人のために用意したデータが消えずに残り、次の人の処理で使われてしまう | 1回目で仕込み、2回目でその残りデータを悪用して、サーバーを乗っ取る | PHPを修正版に更新する(上と同じ) |
どちらも、ログインなしで外部からサーバー上のプログラムを実行できてしまう恐れがあります。深刻度は、10点満点中9.2の「緊急」です。
攻撃が確認されたとの報告も出ているため、早めの確認が安心です。
まず確認したいこと
1. 自分のサイトのPHPバージョン
レンタルサーバーにログインし、各サイトのPHPのバージョンを確認
2. 「7系」以前になっていないか
PHP 8.1以前は、公式の修正版が出ません。PHP 7系のサイトは、サーバー会社の対応を待つか、PHPのバージョンを上げる必要があります。
3. WordPressやプラグインが古くないか
古いテーマやプラグインは、PHPを新しくすると動かなくなることがあります。バージョンを上げる前に、確認が必要です。
「バージョンを上げたらサイトが壊れた」を防ぐには
いきなり本番サイトを触るのは避けてください。次の手順が安全です。
- サイトのコピーを作り、コピー側でPHPだけ上げて動作を確認する
- WordPress本体、テーマ、プラグインを最新にする
- 更新が止まっているプラグインは、代わりのものに置き換える
- 問題がなければ、本番のPHPを上げる
移行先は、PHP 8.3か8.4がおすすめです。8.2は2026年末でサポートが終わるため、上げてもすぐに次の作業が必要になります。
すぐに上げられない場合は
応急処置として、PHPの設定を変えて被害のリスクを減らす方法があります。ただし、PHP公式も「完全な対策ではない」としています。あくまで時間稼ぎで、バージョンアップまでのつなぎです。
エックスサーバーの状況
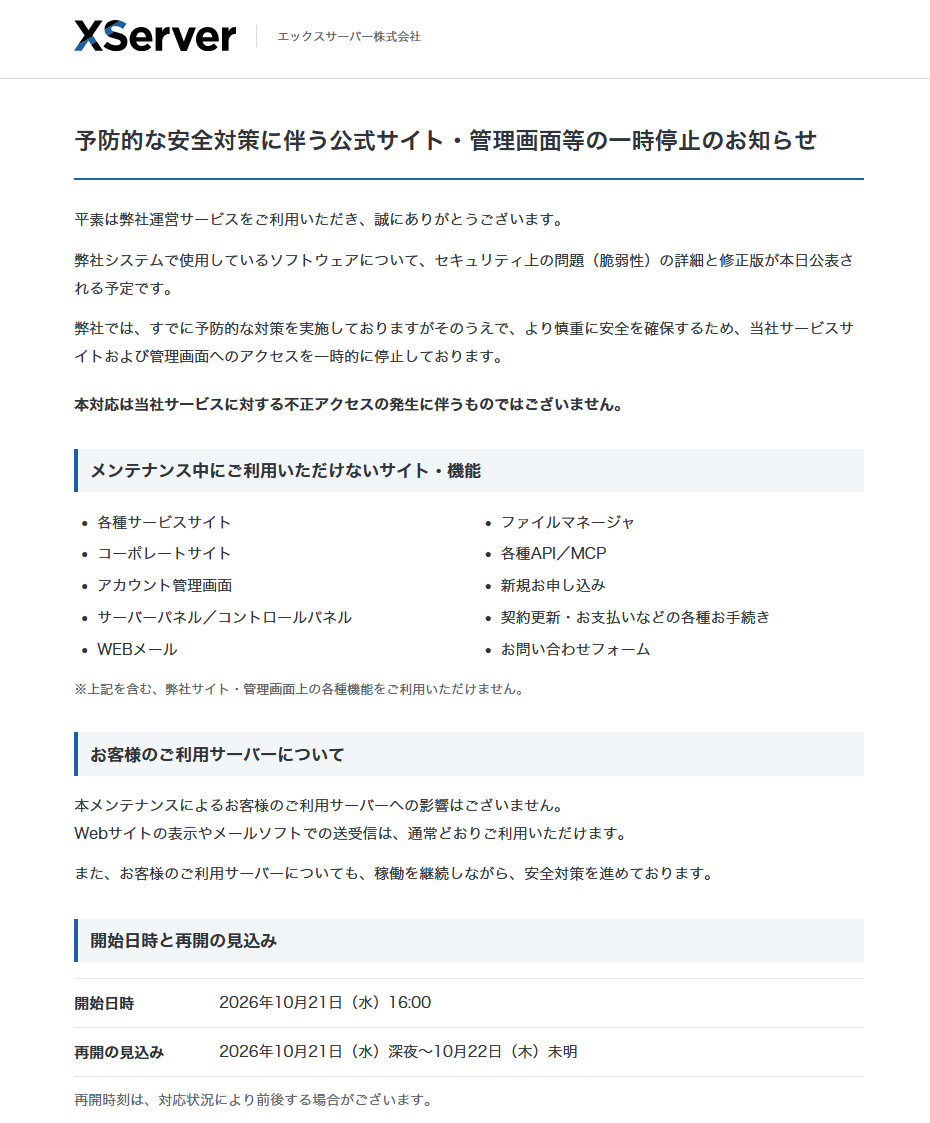
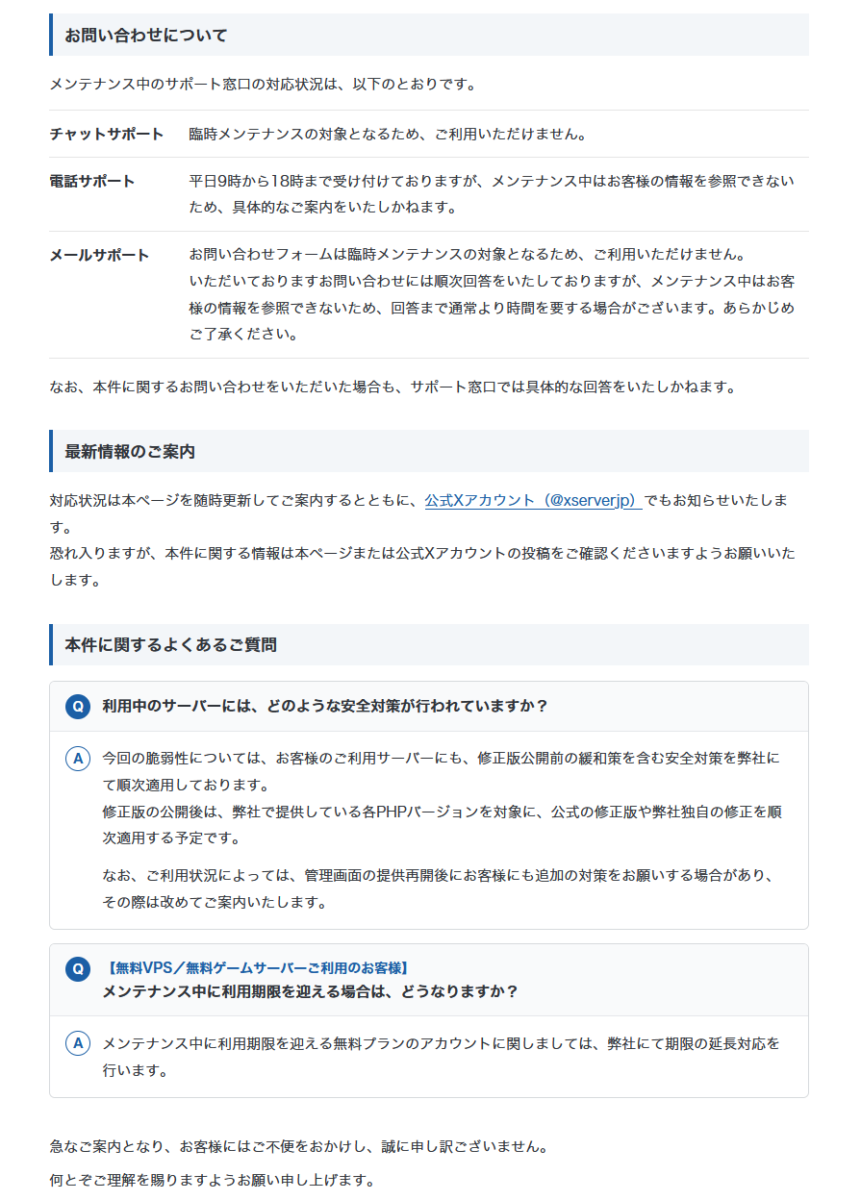
エックスサーバーは、予防的な安全対策として、一部の管理画面やサービスサイトを一時停止しています。これはかなり稀であり、今回の脆弱性の深刻度がうかがえます。
契約中のサイトの表示やメールが正常に動いているかは、管理画面からは確認できない場合、画面やサーバーに直接アクセスして確認します。
鹿児島で対策先をお探しの方へ
NANA STUDIOでは、WordPressサイトのPHP点検とバージョンアップ対応を承っています。
- 今のPHPバージョンとサイトの状態の確認
- 動かなくなるおそれのあるテーマ・プラグインの洗い出し
- テスト環境での動作確認
- 本番のバージョンアップ
「うちのサイトは大丈夫か、見てほしい」というご相談だけでも歓迎です。内容と料金は、サービス・料金ページをご覧ください。
参考